

Bir Düğme, İki Olasılık
Ofiste, fabrikada, evde ya da askeri bir tesiste… Düşünün, bir robot, içindeki yapay zeka modelinin çıktısına bakarak bir düğmeye basacak ya da basmayacak. Kararın kendisi yalnızca bir bit: 1 ya da 0.
Ancak o tek bitin arkasında koca bir düşünce zinciri durmaktadır: Eğitim verisi, model ağırlıkları, çalışma altyapısı, girdiler, politikalar ve kararı onaylayan insanlar. Çok açıktır ki zincirin herhangi bir halkası başkasının kontrolündeyse, o basit bir bit de artık sizin değildir.
Bu makalenin tezi basittir: Yapay zeka egemenliği, o tek bitin kimin iradesini yansıttığını garanti altına alma kapasitesidir. Bu kapasite iki sütun üzerinde durur: yönetişim (kim, neye göre karar verir) ve güvenlik (karar yolda bozulmadan nasıl korunur).
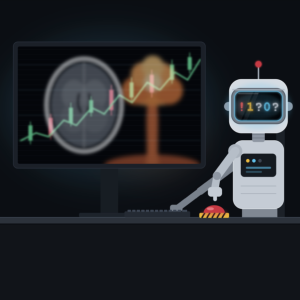
O Düğme Neler Olabilir?
Düğme bir metafordur; gerçek hayatta her sektörde karşılığı vardır. Ortak noktaları, kararın geri alınmasının pahalı ya da imkânsız olmasıdır. Bankacılıkta bir kredi onayıdır, şüpheli işlemi bloke etmektir, yanlışsa bir kişiyi haksız şekilde reddetmiş oluruz, hatta bu sebeple itibar bile kaybedilebilir o kişi. Enerji sektörünü düşünün: Şebekeyi açıp kapatabilir bu robot ya da model… Sağlık ise yanlış bir bitlik veri bir insanın hayatına mal olabilir. Ulusal güvenliğimiz için kullanılan robotlar ya da robotik ekipmanlar: günümüzün teknolojisinde bile o bir bit ile ne gibi yanlış sonuçlar doğacağını düşünmek çok korkutucu…
Bu yüzden soru “model ne kadar doğru?” sorusundan büyüktür. Asıl soru şudur: bu bit kimin kurallarıyla, kimin altyapısında ve kimin denetiminde üretiliyor?
Yönetişim: Bit Kimin Adına Üretiliyor?
Yönetişim (Governance) , düğmeye basma yetkisinin kime, hangi koşulla ve hangi hesap verebilirlikle devredildiğini tanımlamaktadır. Yönetişimsiz bir yapay zekâ, sahibi belli olmayan bir imza, bir karardır.
- Karar hakları: Hangi kararlar tam otonom, hangileri insan onayıyla (human-in-the-loop), hangileri yalnızca insan gözetimiyle (human-on-the-loop) verilir? Bu sınıflandırma risk seviyesine göre yazılı olmalıdır.
- Hesap verebilirlik: Yanlış bit üretildiğinde sorumlu kişi, süreç ve itiraz yolu önceden bellidir. “Model öyle dedi” bir savunma değildir.
- Açıklanabilirlik ve iz: Her kararın girdisi, model sürümü, politika sürümü ve onaylayanı kayıt altına alınır. Denetçi, bir biti geriye doğru kaynağına kadar izleyebilmelidir.
- Mevzuat uyumu: AB Yapay Zeka mevzuatı yüksek riskli sistemlerde etkin insan gözetimini zorunlu kılar. KVKK ise kişilerin yalnızca otomatik sistemlerle analiz edilmesi sonucu aleyhlerine çıkan sonuçlara itiraz hakkını tanır. Bankacılık, sigorta ve sağlıkta sektörel düzenleyicilerin beklentileri bunlara eklenir.
- Durdurma yetkisi: Her otonom sistemde, yetkili bir insanın kararı askıya alabileceği bir “kill switch” ve bunun kimde olduğu tanımlıdır.
Yönetişim, egemenliğin hukuki ve kurumsal katmanıdır: kural sizin değilse, o bir bit de sizin değildir.
Güvenlik: Bit Yolda Nasıl Çalınır?
Saldırganın bütün sistemi ele geçirmesi gerekmez; 0’ı 1’e çevirmesi yeterlidir. Yapay zeka güvenliği (AI Security) , bu çevirmenin yapılabileceği her noktayı korumaktır. Hatta bu süreç tüm siber güvenlik altyapısıyla yapay zeka bütünleşik savunma eforudur.
Saldırı yüzeyi | Bit nasıl bozulur | Temel önlem |
Eğitim verisi | Veri zehirleme ile modele gizli bir tetikleyici öğretilir | Veri kökeni takibi, imzalı veri setleri |
Model ağırlıkları | Ağırlıklar değiştirilir veya arka kapılı model yüklenir | Ağırlık hash’leri, imzalı model kaydı |
Girdi kanalı | Prompt injection, adversarial örnekler, sahte sensör verisi | Girdi doğrulama, sensör füzyonu, guardrail katmanı |
Tedarik zinciri | Üçüncü taraf kütüphane veya API üzerinden müdahale | SBOM / AI-BOM, bağımlılık taraması |
Altyapı | Yabancı bulutta erişim, anahtar ifşası, yetki sızıntısı | Şifreleme, yerel anahtar yönetimi, sıfır güven |
Çıktı ve eylem | Kararın düğmeye giderken değiştirilmesi | İmzalı komutlar, eylem öncesi politika kontrolü |
Kayıtlar | Log silinerek iz ortadan kaldırılır | Değiştirilemez (append-only) denetim kaydı |
Güvenliğin hedefi, bitin bütünlüğünü uçtan uca değiştirilemez kılmaktır: hangi veri, hangi model, hangi politika, hangi komut. Bu kanıt zinciri koparsa, doğru çıkan bir karar bile güvenilir değildir.
Yapay Zeka da Egemenlik güçlü bir Yapay Zeka Güvenlik Kubbesinin altında olur.
Süper Zeka Egemenliği: Yönetişim ile Güvenliğin Kesiştiği Yer
Süper zeka egemenliği, kararın dört katmanı üzerinde fiili kontrol sahibi olmaktır. Yönetişim bu kontrolün kurallarını, güvenlik ise uygulanabilirliğini sağlar.
Neden Yapay Zeka yerine Süper Zeka kullandığımı merak etmişsinizdir. Son dönemde “yapay” kavramının yarattığı rahatlığı biraz da endişeye çevirmek gerekir. Süper Zeka daha doğal, daha organik hatta daha tehditkâr bir kavramdır. Karşımızda süper zeki bir tehdit varsa daha çok korkarız değil mi?
- Veri egemenliği: Kararı besleyen veri kurumun ve ülkenin hukuki sınırları içinde tutulur, kimin eriştiği bilinir.
- Model egemenliği: Kullanılan modelin sürümü, davranışı ve değişiklikleri kurum tarafından denetlenebilir. Tedarikçi modeli bir gecede değiştirdiğinde düğmenin davranışı da değişmemelidir.
- Altyapı egemenliği: Çıkarım (inference) kritik kararlar için yerinde, egemen bulutta veya hibrit bir mimaride, dış bağımlılığı kesildiğinde de çalışabilecek şekilde konumlanır.
- Karar mantığı egemenliği: Eşik değerleri, politika kuralları ve insan onayı akışları kurumun kendi kontrolündedir; model önerir, politika karar verir.
Egemenlik her şeyi kendi başına yapmak anlamına gelmez. Ticari bir model de kullanılabilirsiniz, önemli olan, çıkış stratejisinin, denetim hakkının ve kritik kararlarda yerel bir yedeğin bulunmasıdır. Egemenlik bir izolasyon değil, bir pazarlık gücüdür. Ancak yedek yerel gücün yoksa o zaman kötü günler için hazır değilsin demektir.
Sonuç: Bir Biti Korumak, Bütün Zinciri Korumaktır
Robotun düğmeye basıp basmaması küçük bir olay gibi görünür. Oysa o bit bir kredinin, bir şebekenin, bir hastanın ya da bir sınırın kaderini belirleyebilir.
Yönetişim o bitin kimin iradesini temsil ettiğini, güvenlik ise bu iradenin yolda bozulmadığını garanti eder. İkisi birlikte, süper zeka egemenliğini oluşturur. Biri eksikse, kararı siz vermiş gibi görünürsünüz ama düğme başkasının elindedir.
Kurumlar için pratik ilk adım, basılacak düğmelerin envanterini çıkarmaktır: hangi kararlar yapay zekaya devredildi, hangi riskte, kimin altyapısında ve kimin onayıyla, hangi süper zeka güvenlik geçidi denetledi? Bu beş sorunun cevabı yoksa, egemenlik henüz yoktur.
Süper zekada egemenliğinin iki sütunu: Yönetişim ve Güvenliktir.
Bir bit diye hafife almamak gerekir. Yarın o bir bit ölüm (0) kalım (1) meselemiz olabilir.
Fikirlerini paylaş, destek al.
Aşağıdaki iletişim bilgilerinden bize ulaşabilir ve iletişim formumuzu doldurabilirsiniz.
Seba Office Boulevard / İstanbul
Ayazağa Mah. Mimar Sinan Sok. A,
No: 21A İç Kapı No:1 Sarıyer, İstanbul
Levent Office / İstanbul
Yeşilce Mh. Göktürk Cad. Çeşni Sok. No:4 Kat:2 Kağıthane
P: 444 0 885
Ankara
Beştepe, Dumlupınar Blv. No: 10B Yenimahalle / Ankara
P: +90 312 419 43 43
Yardım
Email:
info@treomind.com